Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Freiheit der Rede
Top-Angebote
Produkte zum Begriff Freiheit der Rede:
-
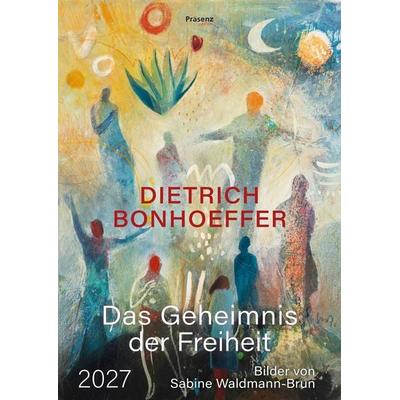
Das Geheimnis der Freiheit 2027Als Die Nationalsozialisten 1939 Der Von Dietrich Bonhoeffer Geleitete Predigerseminar Schließen, Schreibt Der Theologe Und Widerstandskämpfer Die Regeln Des Zusammenlebens Auf: „als Eine Hilfe Zur Klärung Und Zur Praxis“, Wie Gemeinsames Leben...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lange Rede kurzer Gin Tagesabreißkalender 2027 - Der Sprüche-Kalender- Lange Rede, Kurzer Gin: Der Abreißkalender 2027 Für Humorsüchtige- Heute Schon Gelacht? Kalender Zum Aufstellen Mit Über 300 Optimistischen Weisheiten Und Lustigen Sprüchen Für Jeden Tag- Nie Mehr Auf Den Mund Gefallen: Ein Irr-witziger Kalender...14,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Freiheit der Rede:
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Die Macht der Rede, Fachbücher von Thomas MüllerDas Passional ist das älteste und umfangreichste Verslegendar in deutscher Sprache. Es wurde um 1300 von einem anonymen Autor verfasst und wahrscheinlich durch den Deutschen Orden verbreitet. In insgesamt drei Büchern werden ein Marienleben, achtzehn Apostellegenden und diverse Heiligenlegenden vereint. Obwohl das Passional einen weiten heilsgeschichtlichen Horizont eröffnet, stehen oft spezifische mediale Dynamiken im Vordergrund, die bislang in der Forschung noch wenig Beachtung fanden. Der vorliegende Band bietet eine Analyse exemplarischer Texte aus allen drei Büchern in medien- und diskurstheoretischer Perspektive. Dabei werden für das Passional spezifische mediale Dynamiken herausgearbeitet: Legendarisches Erzählen mündet hier vielfach in Momente des Scheiterns, wodurch Geltung wiederholt infrage steht und immer wieder neu diskursiv behauptet werden muss. Kultische und heilsgeschichtliche Zentralmomente treten insofern in den Hintergrund, als die Texte verstärkt die Voraussetzungen ihres Medienwerdens reflektieren. Charakteristisch dafür sind im ersten Buch des Passionals Momente der Hospitalität und der Hostilität in der Kindheit Jesu. Im zweiten Buch dominiert ein textuelles Changieren zwischen Nähe und Distanz, mit dem die apostolische Verkündigung umzugehen hat. Im dritten Buch kommen dann verstärkt Momente zum Zug, in denen die ausgestellte Redemacht der Heiligen textuell herausgefordert und dadurch diskursiv perpetuiert wird.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Geheimnis der Freiheit 2027Als Die Nationalsozialisten 1939 Der Von Dietrich Bonhoeffer Geleitete Predigerseminar Schließen, Schreibt Der Theologe Und Widerstandskämpfer Die Regeln Des Zusammenlebens Auf: „als Eine Hilfe Zur Klärung Und Zur Praxis“, Wie Gemeinsames Leben...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Freiheit der Rede
-
Lange Rede kurzer Gin Tagesabreißkalender 2027 - Der Sprüche-Kalender- Lange Rede, Kurzer Gin: Der Abreißkalender 2027 Für Humorsüchtige- Heute Schon Gelacht? Kalender Zum Aufstellen Mit Über 300 Optimistischen Weisheiten Und Lustigen Sprüchen Für Jeden Tag- Nie Mehr Auf Den Mund Gefallen: Ein Irr-witziger Kalender...14,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grießbach, Thomas: Rhetorik der RedeRhetorik der Rede , Ein Lehr- und Arbeitsbuch , Regen- & Überstiefel > Motorrad- & Motorsportausrüstung , Auflage: 2. überarb. Auflage, Erscheinungsjahr: 20230814, Produktform: Kartoniert, Autoren: Grießbach, Thomas~Lepschy, Annette, Edition: REV, Auflage: 23002, Auflage/Ausgabe: 2. überarb. Auflage, Seitenzahl/Blattzahl: 308, Abbildungen: 5 schwarz-weiße Abbildungen, Keyword: Akustik; Anleitung zum Vorträge halten; Artikulation; Ethos; Gesellschaftsrede; Gestik; Gute Reden halten; Gute Vorträge halten; Hochschuldidaktik; Informationsrede; Körperhaltung; Lehramtsstudiengänge; Lehrbuch; Lehren; Mimik; Rededidaktik; Rederhetorik; Redetraining; Sprache; Sprechsituation; Vorträge halten; rhetorische Fähigkeiten; rhetorische Kompetenz; wissenschaftliche Präsentation; wissenschaftlicher Vortrag; Überzeugungsrede, Fachschema: Redekunst~Redner~Rhetorik (Klassische Redekunst)~Rede (Anleitung)~Rhetorik (Anleitung)~Beruf / Karriere~Karriere~Studium~Didaktik~Unterricht / Didaktik, Fachkategorie: Reden halten: Ratgeber~Hochschulbildung, Fort- und Weiterbildung~Berufsberatung~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Hochschule~Lehrbuch, Skript, Thema: Optimieren, Warengruppe: TB/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, Fachkategorie: Ratgeber: Karriere und Erfolg, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB GmbH, Co-Verlag: Francke A. Verlag, Co-Verlag: Francke A. Verlag, Länge: 212, Breite: 148, Höhe: 20, Gewicht: 470, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783838560298, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,28,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bahner, Beate: WHO-Pandemievertrag: Der finale Angriff auf Ihre FreiheitWHO-Pandemievertrag: Der finale Angriff auf Ihre Freiheit , Was Sie jetzt unbedingt wissen sollten! , Servolenkungssystem & Teile > Radaufhängung, Federung & Lenkung , Auflage: 2 Auflage April 2024, Erscheinungsjahr: 20240326, Produktform: Leinen, Autoren: Bahner, Beate, Auflage: 24002, Auflage/Ausgabe: 2 Auflage April 2024, Seitenzahl/Blattzahl: 383, Keyword: Gesundheitsdiktatur; Gesundheitsnotstand; Impfzwang; JITSUVAX-Projekt; Pandemie; Überwachung, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Fachkategorie: Wirtschaftswissenschaft~Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Sonstiges, Fachkategorie: Politische Kontrolle, Propaganda und Freiheitsrechte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kopp Verlag, Verlag: Kopp Verlag, Verlag: Kopp Verlag e.K., Länge: 216, Breite: 160, Höhe: 32, Gewicht: 626, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.